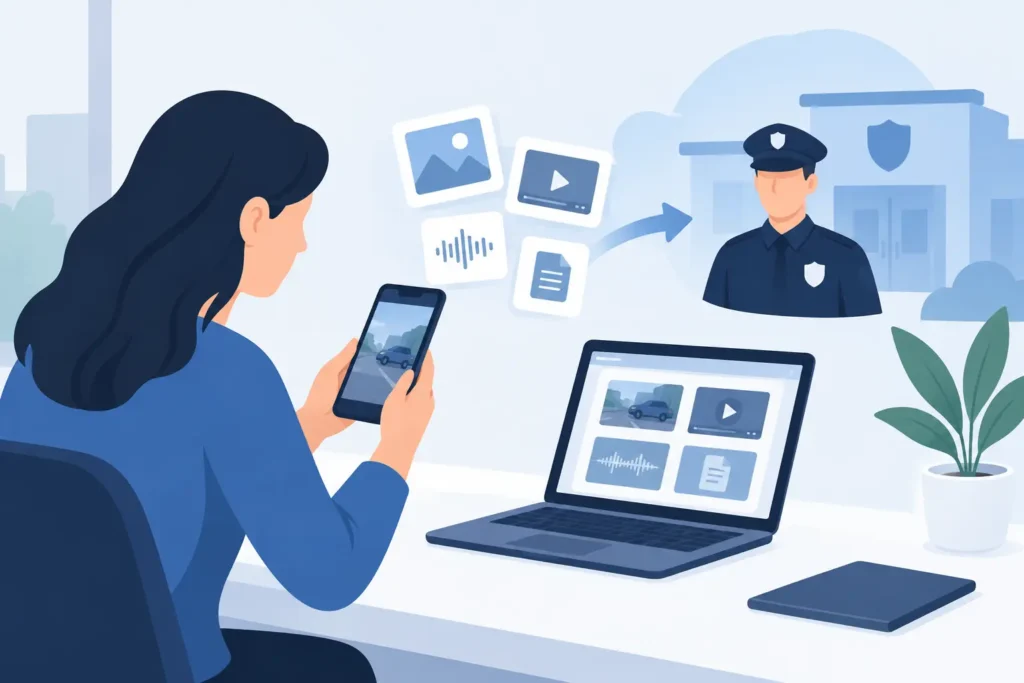
Un message supprimé, un compte vidé, une conversation qui disparaît : dans un dossier de cyberarnaque, quelques minutes peuvent faire la différence. Les preuves numériques pour dépôt de plainte ne servent pas seulement à raconter ce qui s’est passé. Elles permettent de dater les faits, d’identifier un moyen de contact, de relier une transaction à une fraude et de montrer que vous avez été victime, pas simple témoin d’un incident flou.
Le réflexe le plus courant est pourtant mauvais : effacer, réinstaller, répondre à l’escroc ou tenter de récupérer soi-même le compte à tout prix. Vous risquez alors de supprimer des traces utiles, d’alerter l’auteur ou de compromettre davantage vos données. Il faut reprendre le contrôle, mais avec méthode.
Quelles preuves numériques pour un dépôt de plainte ?
Une plainte gagne en force lorsqu’elle repose sur des éléments concrets, cohérents et datés. La meilleure preuve n’est pas forcément la plus technique : c’est celle qui permet de vérifier un fait sans interprétation. Une capture d’écran isolée peut aider, mais un échange complet avec l’adresse, le profil, l’heure et le contexte est bien plus exploitable.
Conservez d’abord les messages reçus : SMS, courriels, discussions WhatsApp, Telegram, Messenger, Instagram, Snapchat ou plateformes de vente. Gardez les menaces, les demandes de paiement, les liens frauduleux, les faux avis de sécurité et les confirmations de changement de mot de passe. Si l’escroc utilise plusieurs comptes, relevez précisément chaque pseudonyme, URL de profil, adresse e-mail, numéro de téléphone et identifiant visible.
Les preuves les plus fréquentes dans un dossier de piratage ou d’arnaque sont les suivantes :
- les captures d’écran montrant l’intégralité de l’écran, avec la date, l’heure et l’identité du compte visible ;
- les e-mails originaux, notamment les alertes de connexion, les demandes de réinitialisation et les confirmations de paiement ;
- les relevés bancaires, reçus, factures, références de virement et identifiants de transaction crypto ;
- les journaux de connexion, historiques d’activité, adresses IP lorsqu’elles sont accessibles, ainsi que les notifications de sécurité ;
- les photos, vidéos, fichiers audio ou documents reçus, en conservant si possible leur fichier d’origine.
Dans une fraude crypto, notez l’adresse du portefeuille destinataire, le montant, la devise, la date et l’identifiant de transaction. Une adresse de wallet ne désigne pas automatiquement une personne, mais elle peut permettre de suivre les mouvements et de relier plusieurs opérations entre elles. Dans une usurpation d’identité, rassemblez les profils copiés, les annonces publiées à votre nom, les messages envoyés à vos proches et les éventuels préjudices financiers ou réputationnels.
Une capture d’écran ne suffit pas toujours
Une capture est rapide à produire, mais elle est facile à contester si elle est recadrée, incomplète ou déconnectée de son contexte. Ne modifiez pas l’image, ne dessinez pas de flèche dessus et ne masquez pas des éléments avant d’avoir sauvegardé une version originale. Vous pourrez ensuite créer une copie annotée pour expliquer ce que vous avez repéré.
Pour chaque capture, gardez la chronologie. Commencez par une vue large du compte ou de la conversation, puis conservez les écrans détaillés. Sur ordinateur, photographier l’écran avec un téléphone peut aussi servir à montrer l’environnement global, notamment lorsqu’une page disparaît après actualisation. Ce n’est pas une solution parfaite, mais c’est parfois préférable à l’absence totale de trace.
Téléchargez les données proposées par les plateformes quand cette fonction existe : archive de compte, historique de connexions, activité publicitaire, données de messagerie ou copie de vos informations. Ces exports peuvent contenir des dates et identifiants absents des simples captures. Leur intérêt dépend du service concerné et du délai de conservation appliqué par la plateforme.
Ne transférez pas sans précaution les fichiers suspects. Un document, une pièce jointe ou un lien peut encore contenir un logiciel malveillant. Gardez l’e-mail ou le message, mais évitez de cliquer de nouveau, d’ouvrir la pièce jointe sur votre appareil principal ou de répondre à l’expéditeur.
Préserver la valeur des éléments recueillis
L’objectif n’est pas de jouer au détective en modifiant les traces. Votre rôle consiste à conserver ce que vous avez vu et reçu, puis à documenter vos actions. Créez un dossier dédié, idéalement sur un support sauvegardé, et nommez les fichiers de façon simple : date, plateforme, type de preuve. Par exemple : `2026-10-17_email-alerte-connexion.pdf`.
Tenez également un journal des faits. Écrivez, dans l’ordre, l’heure à laquelle vous avez découvert l’incident, les actions constatées, les montants perdus, les personnes contactées et les démarches déjà effectuées. Distinguez toujours ce que vous savez de ce que vous supposez. « Une connexion inconnue est apparue à 03 h 14 » est un fait. « Mon ex a piraté mon compte » est une hypothèse qui demandera des éléments supplémentaires.
Ne nettoyez pas immédiatement votre téléphone ou votre ordinateur si vous soupçonnez un espionnage, un accès non autorisé ou un malware. Désactivez plutôt les connexions si nécessaire, changez vos mots de passe depuis un appareil fiable et limitez l’utilisation de l’équipement concerné. Une réinitialisation peut être nécessaire pour votre sécurité, mais elle peut aussi effacer des informations utiles à l’analyse.
Si le préjudice est sérieux, si des données professionnelles sont exposées ou si votre appareil contient des traces complexes, une analyse forensic menée dans un cadre légal peut aider à établir une chronologie technique. Elle ne garantit pas l’identification d’un auteur, mais elle peut révéler des connexions suspectes, des fichiers déposés, des sessions ouvertes ou des mécanismes de compromission.
Ce qu’il ne faut jamais faire pour obtenir des preuves
La panique pousse parfois à vouloir accéder au téléphone, à la messagerie ou aux réseaux sociaux d’une personne soupçonnée. C’est une mauvaise stratégie. Entrer dans un compte sans autorisation, installer un outil de surveillance, intercepter des messages ou se faire passer pour quelqu’un peut constituer une infraction et fragiliser votre propre situation.
Même si vous êtes convaincu de connaître l’auteur, ne cherchez pas à récupérer ses données par vous-même. Ne menacez pas, ne publiez pas son identité et ne diffusez pas des conversations privées sur les réseaux sociaux. Préservez les éléments, signalez ce qui doit l’être et confiez l’exploitation des données aux autorités compétentes ou à un professionnel intervenant dans un périmètre légal.
Méfiez-vous aussi des prétendus récupérateurs de fonds qui exigent un paiement immédiat, promettent de retrouver n’importe quel escroc en quelques heures ou demandent vos codes, votre phrase de récupération crypto ou l’accès complet à votre messagerie. Une victime d’arnaque peut devenir la cible d’une seconde fraude. Aucun intervenant sérieux ne doit vous demander votre mot de passe principal ou votre phrase secrète de portefeuille.
Préparer un dossier clair avant de porter plainte
Lorsque vous vous présentez pour déposer plainte, évitez d’arriver avec des centaines de captures désordonnées. Préparez un dossier lisible : une chronologie d’une ou deux pages, les coordonnées ou identifiants impliqués, la liste des comptes touchés, le montant du préjudice et les preuves classées par date. Apportez les originaux numériques sur votre téléphone ou un support, ainsi que des copies si cela vous est demandé.
Indiquez les démarches urgentes déjà réalisées : opposition bancaire, signalement à la plateforme, récupération de compte, changement de mot de passe, activation de la double authentification ou information de vos contacts. Si vous avez reçu des menaces, précisez leur fréquence, leur contenu et l’existence d’un danger immédiat.
Chaque incident ne produit pas les mêmes traces. Un faux site bancaire, un SIM swapping, une escroquerie sentimentale, un chantage à l’image et le piratage d’une boîte e-mail demandent des preuves différentes. C’est pourquoi une analyse initiale structurée peut éviter de perdre des heures sur des éléments secondaires. Le Bon Hacker peut intervenir, dans un cadre défensif et légal, pour aider à organiser les faits, sécuriser les accès compromis et orienter la conservation des traces techniques.
Votre dossier n’a pas besoin d’être parfait pour être utile. Il doit être fidèle, daté et préservé. Gardez les originaux, notez les faits sans les amplifier et protégez vos accès pendant que les preuves sont encore disponibles.