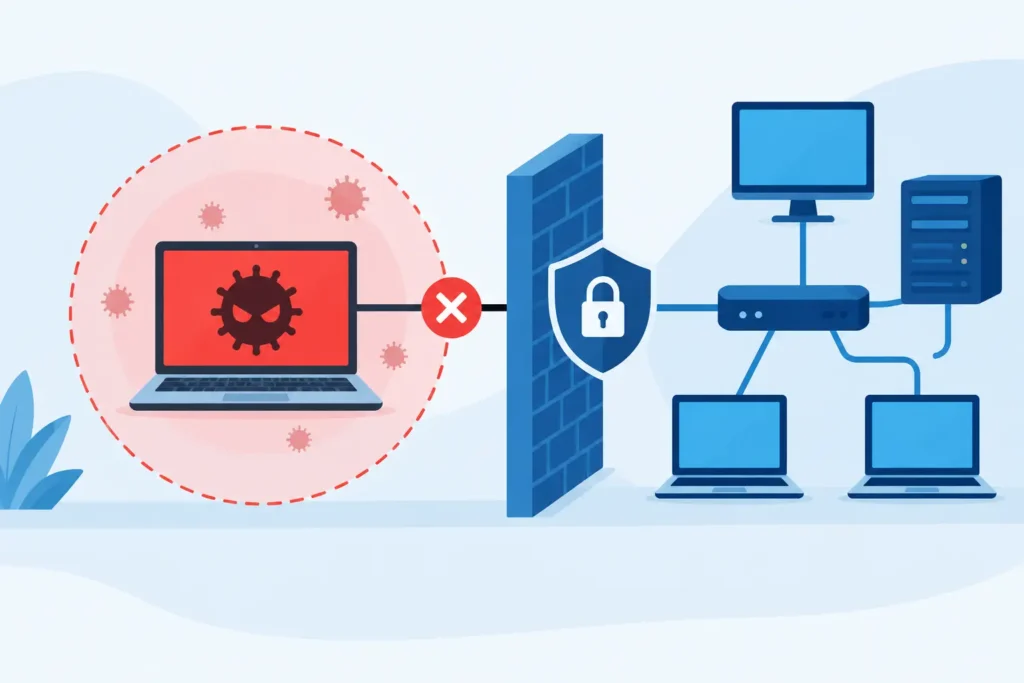
Un message de rançon s’affiche, votre navigateur ouvre des pages seul ou des fichiers deviennent soudainement illisibles : il faut isoler un ordinateur infecté du réseau sans perdre une minute. Le premier objectif n’est pas de réparer immédiatement la machine. Il est de stopper les échanges avec le reste de votre environnement, avant que le pirate, le logiciel malveillant ou un rançongiciel n’atteigne vos comptes, vos sauvegardes et les appareils proches.
La panique pousse souvent à cliquer, redémarrer ou lancer un « nettoyeur » trouvé au hasard. C’est précisément le mauvais réflexe. Une intervention efficace commence par un confinement propre, puis par une analyse méthodique. Chaque minute compte, mais agir dans le désordre peut effacer des indices ou étendre les dégâts.
Pourquoi isoler un ordinateur infecté du réseau immédiatement ?
Un appareil compromis n’est pas forcément un appareil bloqué. Il peut continuer à communiquer discrètement avec un serveur distant, transmettre des mots de passe, télécharger d’autres charges malveillantes ou scanner votre réseau local. Si votre ordinateur accède à un disque partagé, à une box, à un NAS, à une imprimante ou à des dossiers synchronisés dans le cloud, l’incident peut rapidement dépasser la seule machine concernée.
Le risque est particulièrement élevé pour les indépendants. Un ordinateur professionnel contient souvent des factures, des pièces d’identité, des contrats, des accès bancaires et des comptes clients. Sur un poste familial, les conséquences peuvent viser la messagerie, les réseaux sociaux, les photos personnelles ou les moyens de paiement enregistrés. L’isolement réduit la surface d’attaque, mais il ne désinfecte pas l’ordinateur : ce sont deux étapes différentes.
Les 7 réflexes pour contenir l’incident
1. Coupez la connexion réseau, pas forcément l’alimentation
Débranchez le câble Ethernet si l’ordinateur est relié à votre box par un fil. Pour le Wi-Fi, désactivez-le depuis l’icône système ou utilisez le mode avion si cela est possible. Déconnectez aussi tout adaptateur réseau USB, partage de connexion mobile ou dock Ethernet.
Évitez d’éteindre brutalement la machine par défaut. La mémoire active peut contenir des informations utiles pour comprendre ce qui se passe, et un arrêt précipité peut compliquer l’analyse. En revanche, si le chiffrement de fichiers progresse visiblement à l’écran, si des fenêtres se multiplient ou si l’ordinateur devient incontrôlable, coupez immédiatement toute connexion puis éteignez-le normalement si vous le pouvez. Le bon choix dépend de l’urgence observée.
2. Débranchez les supports et arrêtez les synchronisations
Retirez les clés USB, disques externes et cartes mémoire. Un malware peut les contaminer ou chiffrer leur contenu. Si un disque de sauvegarde est branché, déconnectez-le sans attendre : une sauvegarde connectée en permanence peut devenir une victime de plus.
Depuis un autre appareil sain, mettez en pause les applications de synchronisation liées à la machine touchée. Vérifiez notamment les dossiers professionnels ou personnels hébergés dans le cloud. Il ne s’agit pas de supprimer des fichiers dans la précipitation, mais d’empêcher qu’un fichier chiffré ou suspect remplace sa copie saine partout.
3. Ne vous reconnectez pas « juste pour vérifier »
Une fois la connexion coupée, ne relancez pas le Wi-Fi pour consulter vos e-mails, télécharger un antivirus ou demander de l’aide. Cette courte reconnexion peut suffire à relancer une communication malveillante. Utilisez un téléphone ou un autre ordinateur fiable pour chercher des informations, prévenir un interlocuteur ou modifier vos mots de passe.
Ne connectez pas non plus l’appareil infecté à un autre réseau, chez un proche ou via votre partage de connexion. Changer de box ne rend pas une machine saine. Vous déplaceriez simplement le risque vers un nouvel environnement.
4. Gardez des preuves sans manipuler inutilement
Prenez des photos de l’écran avec votre téléphone : message de rançon, extension inhabituelle des fichiers, alerte de sécurité, heure approximative et éventuel nom de logiciel affiché. Notez ce que vous faisiez juste avant l’incident : pièce jointe ouverte, faux appel de support, installation d’un programme, connexion à un Wi-Fi public ou lien reçu par message.
Ces éléments peuvent accélérer le diagnostic. Ils servent aussi si vous devez contester une opération bancaire, signaler une fraude, déposer plainte ou expliquer l’incident à un client. En revanche, ne répondez pas au pirate, ne payez pas une rançon et ne transmettez pas de captures contenant vos codes, documents d’identité ou données bancaires.
5. Protégez vos comptes depuis un appareil sain
Si vous avez saisi un mot de passe sur l’ordinateur compromis, considérez-le comme potentiellement exposé. Commencez par l’adresse e-mail principale, car elle permet souvent de réinitialiser tous les autres accès. Changez ensuite les mots de passe de votre banque, de vos réseaux sociaux, de vos outils professionnels et de vos espaces cloud.
Choisissez des mots de passe longs et distincts. Activez l’authentification à deux facteurs lorsque le service le propose, de préférence via une application d’authentification plutôt que par SMS lorsque cette option existe. Vérifiez les sessions ouvertes, les appareils inconnus, les règles de transfert automatique dans votre messagerie et les adresses de récupération. Un pirate qui contrôle votre boîte e-mail peut reprendre la main même après un simple changement de mot de passe.
6. Prévenez les personnes et services réellement exposés
Si l’ordinateur contient des données professionnelles, informez rapidement les personnes concernées selon la nature de l’exposition : associé, responsable informatique, client ou prestataire. L’objectif est de limiter les usages frauduleux, pas de dramatiser sans preuve. Si une carte bancaire, un compte de paiement ou un portefeuille crypto a été utilisé depuis le poste, contactez sans délai le service concerné depuis un appareil sain.
Surveillez aussi les messages envoyés en votre nom. Les pirates utilisent fréquemment une messagerie compromise pour diffuser un lien malveillant aux contacts. Un avertissement simple peut éviter que l’incident se propage à toute votre liste de proches ou de clients.
7. Faites analyser avant de nettoyer ou de réinstaller
Lancer plusieurs antivirus à la suite, supprimer des fichiers au hasard ou installer un outil miracle peut rendre la récupération plus difficile. Selon l’infection, une analyse peut rechercher les mécanismes de persistance, les comptes créés, les logiciels installés, les tâches planifiées et les fichiers exfiltrés. Pour un particulier, une réinstallation complète depuis une source fiable reste parfois la solution la plus sûre. Mais elle doit être précédée d’une sauvegarde prudente des données indispensables et d’un contrôle des fichiers récupérés.
Pour un poste professionnel, une machine contenant des données sensibles ou un cas de rançongiciel, une investigation plus poussée est justifiée. Elle permet de déterminer si l’attaque vient d’un phishing, d’un mot de passe volé, d’un accès distant mal protégé ou d’un logiciel vulnérable. Sans cette étape, vous risquez de restaurer vos fichiers et de laisser la porte ouverte au même attaquant.
Ce qu’il ne faut surtout pas faire
Ne payez pas sous pression. Le paiement ne garantit ni la récupération des fichiers ni l’effacement des données volées. Ne confiez pas non plus vos accès à un inconnu qui promet une guérison instantanée par messagerie. Les faux dépanneurs profitent des victimes inquiètes et demandent parfois un accès à distance qui aggrave la compromission.
Évitez les logiciels piratés, les « cracks » et les clés d’activation douteuses pour réparer le système. Ils sont eux-mêmes une source fréquente d’infection. Enfin, ne restaurez pas aveuglément une ancienne sauvegarde : vérifiez sa date, son intégrité et l’absence de fichiers suspects avant de la remettre sur une machine nettoyée.
Après l’isolement, reprendre le contrôle durablement
Quand le poste a été traité, mettez à jour le système, le navigateur, les logiciels courants et la box internet. Supprimez les applications inutiles, désactivez les accès à distance que vous n’utilisez pas et conservez au moins une sauvegarde déconnectée. Pour un indépendant, séparer les comptes administrateur et utilisateur au quotidien limite également les dégâts d’une exécution malveillante.
L’incident est une alerte, pas une fatalité. Isoler un ordinateur infecté du réseau vous donne le temps de reprendre des décisions calmes, de protéger ce qui compte et de reconstruire un environnement sain sans offrir davantage d’accès à l’attaquant.