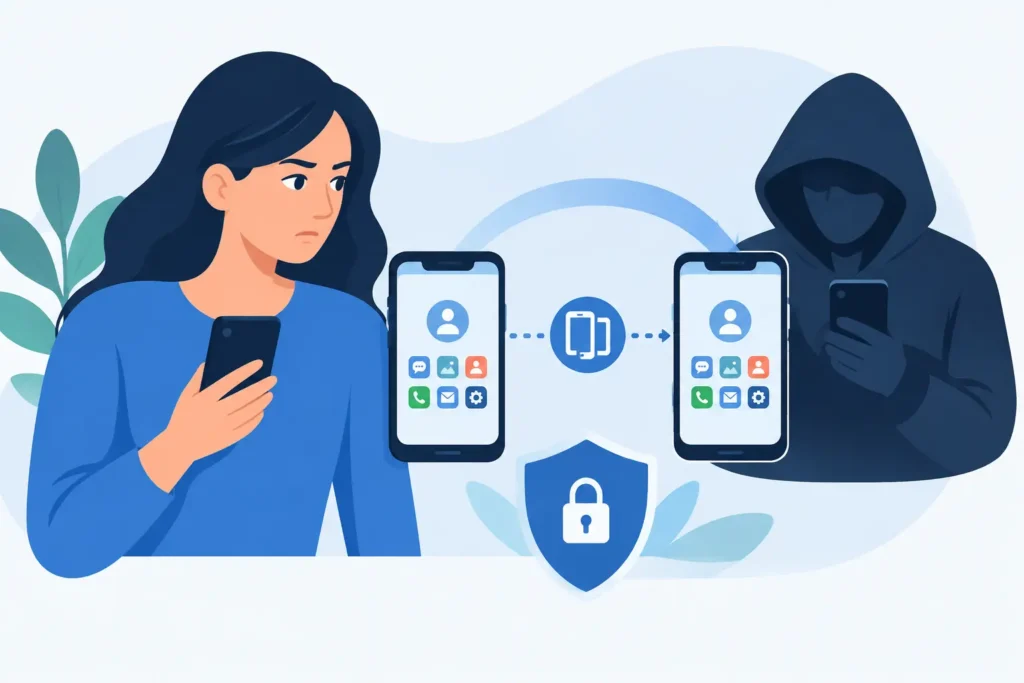
Votre téléphone reçoit soudain des codes de connexion que vous n’avez pas demandés. Vos proches reçoivent des messages étranges à votre nom. Ou pire : votre ligne n’a plus de réseau alors que votre facture est à jour. Face au clonage téléphone, comment réagir n’est pas une question théorique. Les premières heures peuvent décider de la perte d’un compte bancaire, d’une messagerie ou de votre identité numérique.
Le mot « clonage » recouvre plusieurs réalités. Il peut s’agir d’une carte SIM détournée, d’un appareil espionné, d’une session de messagerie volée ou d’un compte cloud compromis. Le réflexe à avoir reste le même : stopper l’accès frauduleux, préserver les preuves, puis reprendre le contrôle méthodiquement. Agir dans la panique en supprimant tout peut compliquer l’enquête et masquer la porte d’entrée de l’attaque.
Clonage de téléphone : comment réagir dès les premiers signes
Ne commencez pas par réinitialiser votre téléphone. Mettez-le d’abord en mode avion si vous suspectez une intrusion active, en particulier si des actions se produisent seules sur l’appareil : applications inconnues, microphone ou caméra qui s’activent sans raison, consommation de batterie inhabituelle, fenêtres qui s’ouvrent ou messages envoyés sans votre accord. Ce geste coupe les communications mobiles et limite certains échanges avec un éventuel pirate.
Si votre téléphone affiche « aucun service », si les appels et SMS ne passent plus ou si votre opérateur vous informe d’un changement de carte SIM, contactez immédiatement son service fraude depuis un autre appareil. Demandez le blocage de la ligne ou de la SIM actuelle, vérifiez qu’aucun transfert de numéro n’a été demandé et faites remplacer la carte. Dans un SIM swapping, le fraudeur ne copie pas forcément votre téléphone : il prend le contrôle de votre numéro pour recevoir les codes de validation envoyés par SMS.
Prévenez aussi votre banque sans attendre lorsqu’un code, une alerte de connexion ou une transaction vous semble suspecte. Ne communiquez jamais un code reçu par SMS, même à une personne qui se présente comme votre conseiller ou votre opérateur. Un code temporaire suffit souvent à un escroc pour valider un nouvel appareil, modifier un mot de passe ou contourner une protection mal configurée.
Gardez des preuves avant toute manipulation lourde. Photographiez les écrans inhabituels, notez les heures, les numéros appelants, les montants, les adresses e-mail concernées et les notifications reçues. Prenez des captures des conversations frauduleuses sans les modifier. Ces éléments aideront l’opérateur, la banque, les plateformes et, si nécessaire, les autorités à établir la chronologie de l’incident.
Ne confondez pas téléphone cloné et compte piraté
Un message envoyé depuis votre WhatsApp, Instagram, Gmail ou Facebook ne prouve pas à lui seul que le téléphone a été cloné. Dans de nombreux cas, l’attaquant a simplement récupéré votre mot de passe par hameçonnage, fuite de données ou faux formulaire de connexion. Il peut alors utiliser votre compte depuis son propre appareil, sans jamais toucher au vôtre.
L’enjeu est de comprendre le scénario réel. Une perte brutale de réseau oriente vers un détournement de SIM. Des connexions inconnues dans la liste des appareils reliés à vos comptes indiquent plutôt un vol de session ou d’identifiants. Une application de contrôle à distance installée sans votre accord peut révéler un accès physique antérieur au téléphone. Ces hypothèses demandent des réponses différentes : changer un mot de passe ne règlera pas un numéro transféré, et changer de SIM ne supprimera pas une session déjà ouverte dans votre messagerie.
Méfiez-vous également des applications prétendant « détecter tous les espions » en un clic. Certaines collectent elles-mêmes des données ou affichent des diagnostics alarmants pour vous pousser à payer. Un contrôle sérieux s’appuie sur des indices vérifiables : autorisations anormales, profils de gestion inconnus, appareils connectés, journaux de sécurité et historique des connexions.
Reprendre vos comptes dans le bon ordre
Une fois la ligne sécurisée ou le téléphone isolé, utilisez un appareil fiable – idéalement un ordinateur personnel à jour ou le téléphone d’un proche – pour reprendre la main sur vos comptes. Commencez par l’adresse e-mail principale. C’est elle qui permet souvent de réinitialiser tous les autres accès.
Créez un mot de passe long, unique et jamais réutilisé. Vérifiez les adresses e-mail et numéros de récupération, les règles de transfert automatique, les appareils connectés et les sessions actives. Déconnectez celles que vous ne reconnaissez pas. Faites ensuite la même vérification pour vos comptes bancaires, vos réseaux sociaux, vos messageries et vos espaces administratifs.
Remplacez l’authentification par SMS par une application d’authentification lorsque le service le propose. Le SMS reste pratique, mais il est vulnérable au vol de numéro et aux manipulations de ligne. Conservez les codes de récupération hors du téléphone, dans un endroit sûr. Pour les comptes les plus sensibles, une clé de sécurité physique apporte une protection supplémentaire, à condition de prévoir une solution de secours en cas de perte.
N’oubliez pas vos comptes moins visibles : espace opérateur, services de livraison, stockage cloud, plateformes de paiement, boutiques en ligne et comptes professionnels. Un pirate cherche souvent le maillon qui permettra de rebondir vers une cible plus lucrative. Une adresse e-mail secondaire oubliée ou une vieille tablette encore connectée peut suffire à relancer la compromission.
Faut-il réinitialiser son téléphone ?
La réinitialisation d’usine est utile lorsqu’une application malveillante, un profil de gestion inconnu ou une compromission de l’appareil est plausible. Elle n’est toutefois pas automatique. Si le problème vient uniquement de votre compte e-mail ou de votre carte SIM, elle ne résoudra pas la cause et risque de vous faire perdre des données utiles.
Avant de l’envisager, sauvegardez uniquement ce que vous avez identifié comme nécessaire : photos, documents personnels et contacts. Évitez de restaurer aveuglément toutes les applications et tous les réglages après la remise à zéro, car vous pourriez réimporter l’élément suspect. Réinstallez les applications une par une depuis les boutiques officielles et accordez les autorisations avec prudence.
Sur Android, examinez notamment les applications disposant de droits d’accessibilité, d’administration de l’appareil, de notification ou d’accès aux SMS. Sur iPhone, vérifiez les profils de configuration, les VPN et les appareils associés à votre identifiant. Dans les deux cas, installez les mises à jour du système dès qu’elles sont disponibles. Elles corrigent des failles qui peuvent être exploitées longtemps après leur découverte.
Quand demander une analyse technique ?
Certaines situations dépassent les vérifications de base : fraude bancaire en cours, compte professionnel compromis, harcèlement numérique, espionnage par une personne ayant eu accès au téléphone, vol de données privées ou attaques répétées après plusieurs changements de mots de passe. Dans ces cas, une analyse de cybersécurité ou forensic peut aider à distinguer une simple alerte d’un accès réel et à conserver des éléments exploitables.
L’intervenant doit travailler dans un cadre légal, sur vos appareils et vos comptes, avec votre autorisation. Une analyse utile ne promet pas de miracles ni d’accès clandestin : elle documente les traces disponibles, évalue les risques, identifie les accès à fermer et vous indique ce qui peut être signalé à l’opérateur, à la banque ou aux autorités. Exigez des explications claires sur les actions réalisées, les données consultées et les limites du diagnostic.
Déposez plainte si vous constatez une usurpation d’identité, des prélèvements, des achats, des menaces, la diffusion de contenus privés ou l’accès frauduleux à vos comptes. Joignez une chronologie précise et les preuves conservées. Informer les personnes touchées par les messages envoyés à votre nom peut aussi couper court à une seconde vague d’arnaques.
Réduire le risque après l’incident
Après un clonage présumé, la protection ne s’arrête pas au changement de mot de passe. Installez un code de verrouillage solide, activez la biométrie en complément, masquez le contenu des notifications sur l’écran verrouillé et évitez de prêter un téléphone déverrouillé. Demandez à votre opérateur d’ajouter un code spécifique aux changements de SIM ou de portabilité, si cette option existe.
Prenez l’habitude de contrôler les alertes de connexion et les appareils liés à vos comptes. Un gestionnaire de mots de passe réduit fortement le risque de réutilisation, tandis qu’une authentification par application limite les dégâts d’un vol de numéro. Enfin, ne cliquez pas sur un lien reçu dans l’urgence, même si le message cite votre banque, votre opérateur ou une plateforme connue. Ouvrez vous-même l’application officielle ou saisissez directement l’adresse du service.
Le bon réflexe n’est pas de chercher un coupable à l’aveugle ou de multiplier les manipulations : c’est de fermer les accès les plus critiques, de documenter les faits et de progresser dans un ordre calme. Quand votre numéro, votre e-mail et vos moyens de paiement sont de nouveau sous contrôle, le pirate perd l’essentiel de son levier.